以前學到的概念是,要有公開的IP,固定的PORT才可以架VPN,例如說OPENVPN。
在無法取得對應PORT的情況下,OPENVNP無法架設的情況下,因此我就請社區寬頻業者幫忙開PORT,透過AP轉PORT讓我連回家中的DVR和NAS以及某一台筆電。
當然NAS,光是服務SSH和webmin停佔用了2個PORT,還有DVR和AP,社區寬頻開的PORT根本不夠用啊(一般只開3個,實在太好笑)。
當初想到的解法是,筆電用TEAMVIEWER,不用佔用PORT,家裡開一台主機架設VM,Linux / Windows 都可以,可以透過瀏覽器進行AP和Webmin的設定即可。
但是,VM還蠻耗資源的,我沒有適當的省電又效能足夠的機器。
於是OPENVPN不行,家中內部虛擬機難產之後,我找到在Docker中執行容器+Firefox的做法(1,2),不過ubuntu的版本和1804,有一點老舊。
最後的最後,我找到了WireGuard VPN,透過AP轉PORT之後,VPN架起來了。和家中直接連起來了,就也不必再有內部的虛擬機來調整修改設定。
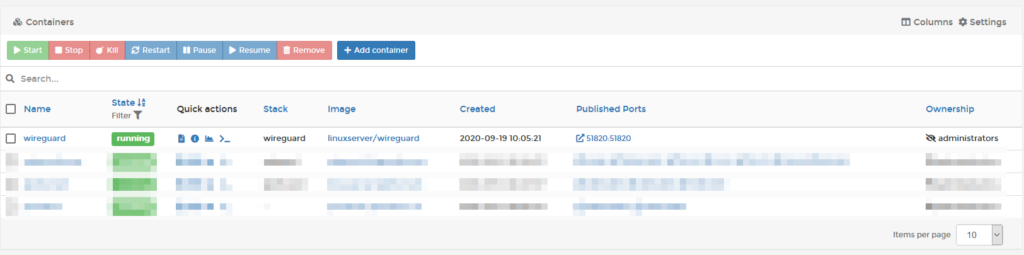
對外IP 開的 PORT<-> 私有IP的PORT<->docker wireguard 51820PORT
WireGuard 走的是UDP協定,但是轉Port 不管協定。完成整個穿隧(tunnel)的動作。
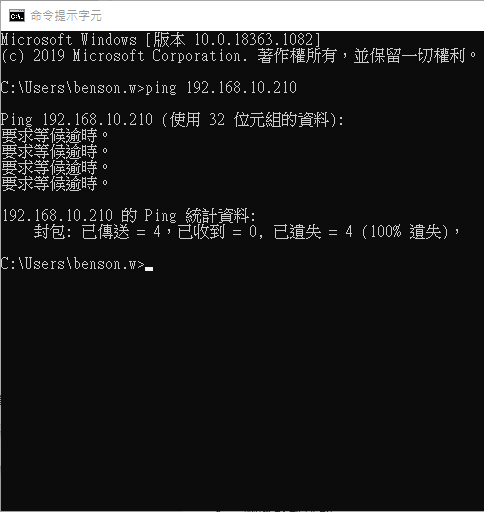

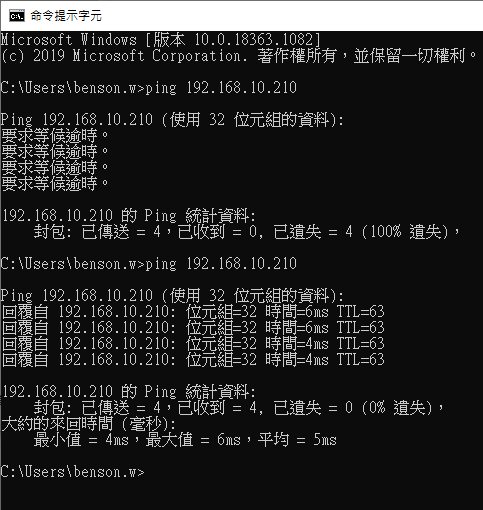
再來,透過各種連線工具,連接家中的遠端桌面、ssh、web server,都順暢無阻。
隨機文章
- 20170115 05:12 PTT 掛站 (2017-01-15)
- 利用 VMware 優化工具 虛擬機優化實驗 (2021-10-29)
- 打造免費的Windows作業環境 (2008-12-25)
- 虛擬主機-StartLogic (2007-12-04)
- nownews記者引用外電的功力真是弱到一個不行 (2014-04-23)
隨機美圖